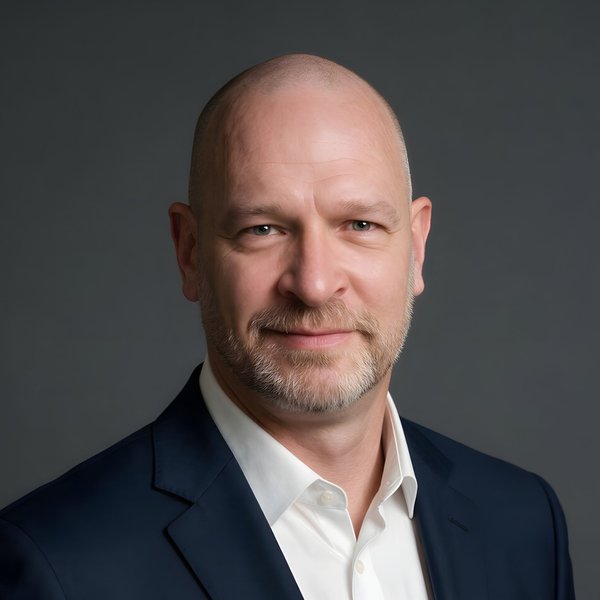
Björn Birenti
Senior Consultant · Geschäftsführer der BIRENTI FINANCE COMPLIANCE UG (haftungsbeschränkt) · Freilassing
Seit 2002 arbeite ich im Finanzsektor an derselben Frage, nur unter wechselnden Namen: Wie bekommt ein Haus seine IT so in den Griff, dass es einer Prüfung standhält? Das hieß erst IT-Sicherheitsbeauftragter, dann MaRisk und BAIT, heute DORA. Die Verordnungen wechseln schneller als die Probleme dahinter.
Fünf Jahre davon habe ich auf der anderen Seite des Tisches gesessen: als Referatsleiter IT-Prüfung Banken und IT-Revisor beim Genossenschaftsverband Bayern e. V. Dort ging es um Jahresabschlussprüfungen nach IDW PS 330, ISMS-Audits nach ISO 27001, die fachliche und personelle Leitung des Prüferteams und die Musterrichtlinien und Konzepte, mit denen die angeschlossenen Banken BAIT und MaRisk umgesetzt haben.
Parallel dazu und in den Jahren davor habe ich die Rollen selbst ausgefüllt, über die ich heute schreibe: Informationssicherheitsbeauftragter (intern in Instituten und extern für mehrere genossenschaftliche Banken) und Datenschutzbeauftragter, ebenfalls intern wie extern, dazu IT-Compliance Manager. Seither begleite ich Häuser in Deutschland und in Österreich bei der Umsetzung, als Berater, Projektleiter und Interimsmanager: Genossenschaftsbanken, Sparkassen, Privat- und Spezialbanken, Wertpapier- und Zahlungsdienstleister, Versicherer.
Diese Reihenfolge erklärt, was auf dieser Seite steht und warum. Wer geprüft hat, die Rolle selbst getragen hat und heute umsetzt, schreibt andere Sätze als jemand, der nur den Verordnungstext gelesen hat. Ich weiß, welche Antwort ein Prüfer akzeptiert und bei welcher er nachfasst, weil ich auf beiden Seiten des Tisches gesessen habe. Und ich weiß, wie sich eine Anforderung anfühlt, wenn man sie nicht empfiehlt, sondern verantwortet.
Was auf dieser Seite steht und was nicht Ich schreibe über das, was ich selbst umgesetzt oder in Prüfungen erlebt habe. Wo ich etwas nicht aus eigener Anschauung kenne, steht das dabei. Jede Anleitung trägt ein Datum und nennt die Quellen, auf denen sie beruht; Sie sollen nachprüfen können, worauf sich eine Aussage stützt und ob sie noch aktuell ist.
Meine Themen
Das sind die Felder, in denen ich arbeite und über die auf dieser Seite geschrieben wird.
- IKT-Dienstleistersteuerung und Drittparteienrisiko: die Abgrenzung zum klassischen Auslagerungsmanagement, die Bewertung kritischer und wichtiger Funktionen, Vertragsinhalte nach Artikel 30, Unterauftragsketten, Konzentrationsrisiko und die Ausstiegsplanung, die in der Praxis immer länger dauert, als der Plan behauptet.
- Informationsregister: Aufbau, Pflege und der Soll-Ist-Abgleich gegen die tatsächlichen Dienstleisterbeziehungen. Die Stelle, an der sich zeigt, ob die Steuerung dahinter wirklich funktioniert.
- IKT-Risikomanagementrahmen: Governance und Rollen, die Abgrenzung zwischen erster und zweiter Verteidigungslinie, Bewertungslogik, Risikoberichterstattung und die Einbettung in das vorhandene Risikomanagement statt daneben.
- Der vereinfachte Rahmen nach Artikel 16: was kleinere Häuser tatsächlich brauchen und was sie mit guter Begründung weglassen können. Rund 1.100 Unternehmen fallen darunter; für die Häuser, die bis Ende 2026 nach den BAIT arbeiten durften, wird es am 1.1.2027 zur Frage.
- IKT-Vorfallmanagement: Klassifizierung, Wesentlichkeitsschwellen, Meldewege und die Fristen, die im Ernstfall keiner mehr nachlesen kann.
- Prüfungen und Nachweise: Vorbereitung auf Sonderprüfungen, Begleitung aus der Innenrevision, IT-Prüfung nach IDW PS 330 und IDW PS 860, und die Frage, wann ein Nachweis eines Dienstleisters wirklich trägt (IDW PS 951, ISAE 3402).
- Informationssicherheit und Notfallmanagement: ISMS nach ISO/IEC 27001, BSI-Grundschutz, Business Continuity nach ISO 22301 und BSI-Standard 200-4.
- Die Schnittstellen: wer was macht zwischen Informationssicherheit, Notfallmanagement, Auslagerungsmanagement, IKT-Risiko und Datenschutz. Das klingt nach Organigramm und ist in Wahrheit der Punkt, an dem die meisten Feststellungen entstehen.
- Werkzeuge: Ich kenne die gängigen GRC- und ISMS-Anwendungen des Finanzsektors aus der Anwendung, nicht aus der Vorführung, und weiß, was sie tragen und wo sie aufhören. Aus den Lücken, die dabei immer wieder an denselben Stellen auftauchten, sind inzwischen eigene Anwendungen entstanden, die ich mit der BIRENTI FINANCE COMPLIANCE UG entwickle (Dienstleistersteuerung, IKT-Risikomanagement und Nachweisführung für Häuser, für die die großen Systeme zu schwer sind). Wer wissen möchte, was dahintersteckt, schreibt mir; auf dieser Seite wird nichts davon beworben.
Womit ich arbeite
- Verordnung (EU) 2022/2554 (DORA) samt der technischen Regulierungs- und Durchführungsstandards, insbesondere der Delegierten Verordnung (EU) 2024/1774 zum IKT-Risikomanagement und der Durchführungsverordnung (EU) 2024/2956 zum Informationsregister
- MaRisk, die Aufsichtsmitteilungen der BaFin zu DORA und die EBA-Leitlinien, soweit sie fortgelten, dazu die österreichische Sicht über FMA und BWG
- ISO/IEC 27001 als ISMS Lead Auditor, BSI-Grundschutz und ISO 22301 aus dem Notfallmanagement
- Die Prüfungsstandards, die darüber entscheiden, ob ein Nachweis trägt: IDW PS 330 und IDW PS 860 aus der IT-Prüfung, IDW PS 951 und ISAE 3402 für die Verwertung von Nachweisen Dritter
Qualifikationen
- Master Business of AI (MBAI®), Hochschule Fresenius, 2026
- Certified Compliance Professional (CCP), Frankfurt School of Finance & Management, 2025
- Zertifizierter Beauftragter für MaRisk Compliance, Academy of Finance, 2023
- Sachverständiger Gutachter für Informationssicherheit und Datenschutz, 2019, mit gerichtlicher und privater Gutachtertätigkeit
- ISMS Auditor / Lead Auditor ISO 27001, 2013
- Zertifizierter Datenschutzbeauftragter, TÜV Nord, 2010
- COBIT Practitioner, ISACA, 2008 · Zertifizierter IT-Sicherheitsbeauftragter, TÜV Nord, 2007
Kontakt
Wenn eine Anleitung etwas offenlässt, eine Angabe veraltet ist oder Sie in Ihrer Umsetzung an einem Punkt feststecken, zu dem hier nichts steht: Schreiben Sie mir. Rückmeldungen zu den Anleitungen sind der Grund, warum sie besser werden.
Hinweis zu Beratung und Werkzeugen Diese Seite verkauft nichts. Sie finden hier keine Vorführung, keine Preisliste und keinen Knopf, der zur Bestellung führt. Und was hier steht, soll auch dann stimmen, wenn Sie nie etwas bei mir beauftragen.
Wenn Sie Unterstützung bei der Umsetzung suchen oder wissen möchten, welche Anwendungen aus dieser Arbeit entstanden sind, schreiben Sie mir einfach. Dann melde ich mich, und wir klären, ob und wie das zu Ihrem Haus passt. Ein Verkaufsgespräch ist damit nicht verbunden.
Stand: 28. September 2026